
مقدمه
در معماری سنتی امنیت شبکه، معمولاً مرز مشخصی میان شبکه داخلی و شبکه خارجی در نظر گرفته میشود. بر این اساس، ترافیک ورودی از اینترنت با استفاده از فایروال و سایر تجهیزات امنیتی کنترل میشود و پس از ورود به شبکه داخلی، بسیاری از سیستمها و کاربران تا حدی قابلاعتماد فرض میشوند. این رویکرد سالها برای محافظت از زیرساختهای سازمانی استفاده شده است؛ اما با گسترش دورکاری، استفاده از سرویسهای ابری، اتصال تجهیزات شخصی و افزایش حملات مبتنی بر سرقت اعتبارنامهها، محدودیتهای آن بیش از گذشته آشکار شده است.
فرض کنید مهاجمی بتواند با استفاده از اطلاعات کاربری سرقتشده، به شبکه داخلی یک سازمان وارد شود. اگر معماری امنیتی سازمان صرفاً بر محافظت از مرز شبکه متکی باشد، مهاجم ممکن است پس از عبور از لایه اولیه دفاعی، به منابع داخلی دیگری نیز دسترسی پیدا کند. در چنین شرایطی، داخلی بودن یک اتصال بهتنهایی نمیتواند نشانهای معتبر از امن بودن آن باشد.
معماری Zero Trust با تغییر همین فرض اساسی شکل گرفته است. در این مدل، هیچ کاربر، دستگاه یا ارتباطی صرفاً به دلیل قرار داشتن در شبکه داخلی قابلاعتماد تلقی نمیشود. هر درخواست دسترسی باید بر اساس هویت، وضعیت امنیتی دستگاه، سیاستهای سازمان و شرایط همان درخواست ارزیابی شود.
در این مقاله بررسی میکنیم Zero Trust چیست، چه تفاوتی با مدلهای سنتی امنیت شبکه دارد، اجزای معماری آن چگونه با یکدیگر تعامل میکنند و سازمانها برای پیادهسازی تدریجی این مدل به چه فناوریها و مراحلی نیاز دارند.
۱. Zero Trust چیست؟
zero trust
Zero Trust یا «اعتماد صفر» یک رویکرد امنیتی است که در آن هیچ کاربر، دستگاه، برنامه یا ارتباطی صرفاً بر اساس موقعیت شبکهای یا مالکیت سازمانی، قابلاعتماد فرض نمیشود. در این معماری، دسترسی به منابع سازمانی باید بر اساس مجموعهای از اطلاعات و سیاستهای امنیتی ارزیابی شود و هر درخواست، مجوز متناسب با شرایط خود را دریافت کند.
برای درک بهتر این مفهوم، باید به یک تفاوت مهم توجه کنیم: Zero Trust به معنای بیاعتمادی مطلق به تمام کاربران نیست؛ بلکه به این معناست که اعتماد نباید بهصورت پیشفرض و دائمی اعطا شود. حتی اگر کاربری از داخل ساختمان سازمان و با یک لپتاپ متعلق به شرکت متصل شده باشد، درخواست او برای دسترسی به یک سرور حساس باید احراز هویت و مجوزدهی شود.
در مدل سنتی، شبکه داخلی اغلب یک محدوده نسبتاً قابلاعتماد در نظر گرفته میشد. اما در Zero Trust، تمرکز از محافظت صرف از مرز شبکه به حفاظت از منابع منتقل میشود. این منابع میتوانند شامل موارد زیر باشند:
1.اطلاعات و پایگاههای داده سازمان
2. سرورها و ماشینهای مجازی
3. برنامههای کاربردی داخلی و ابری
4. حسابهای کاربری و هویتهای سرویس
5. تجهیزات کاربران و دستگاههای متصل به شبکه
6. سرویسها و ارتباطات میان سامانهها
این رویکرد در سند NIST SP 800-207 بهعنوان معماریای برای حذف اعتماد ضمنی بر اساس موقعیت شبکه یا مالکیت دستگاه تشریح شده است. در این سند، هویت کاربر و دستگاه پیش از ایجاد نشست دسترسی به منبع سازمانی ارزیابی میشوند.
نکته مهم این است که Zero Trust یک محصول، نرمافزار یا تجهیز امنیتی مشخص نیست. این مفهوم یک معماری و مجموعهای از اصول امنیتی است که با ترکیب فناوریهایی مانند مدیریت هویت، احراز هویت چندعاملی، کنترل وضعیت دستگاه، تقسیمبندی شبکه و مانیتورینگ امنیتی اجرا میشود.
۲. چرا مدل امنیتی سنتی دیگر کافی نیست؟
مدل امنیتی مبتنی بر مرز شبکه یا Perimeter-Based Security سالها یکی از پایههای طراحی زیرساختهای سازمانی بوده است. در این مدل، فایروال در مرز شبکه قرار میگیرد، ترافیک ورودی و خروجی را کنترل میکند و شبکه داخلی معمولاً از سطح اعتماد بالاتری برخوردار است.
این ساختار هنوز هم اهمیت دارد؛ اما بهتنهایی برای محافظت از محیطهای امروزی کافی نیست. چند تغییر مهم باعث شدهاند اتکا به مرز شبکه محدودیتهای جدی داشته باشد.
۱. افزایش دورکاری و دسترسی از راه دور
کارمندان دیگر همیشه از داخل شبکه سازمان فعالیت نمیکنند. کاربران ممکن است از خانه، شعبههای مختلف یا شبکههای عمومی به سرویسهای سازمانی متصل شوند. در چنین شرایطی، موقعیت فیزیکی کاربر نمیتواند معیار مناسبی برای تصمیمگیری امنیتی باشد.
۲. گسترش سرویسهای ابری و زیرساختهای ترکیبی
بخشی از برنامهها و اطلاعات سازمان ممکن است در دیتاسنتر داخلی و بخشی دیگر در سرویسهای ابری قرار داشته باشند. بنابراین، دیگر نمیتوان تمام منابع را پشت یک مرز شبکه مشخص قرار داد و با کنترل همان مرز، امنیت کل زیرساخت را تضمین کرد.
۳. سرقت اعتبارنامهها و سوءاستفاده از حسابهای معتبر
در بسیاری از حملات، مهاجم بهجای نفوذ مستقیم به تجهیزات شبکه، از نام کاربری و رمز عبور سرقتشده استفاده میکند. اگر حساب کاربری معتبر باشد و سیاستهای دسترسی نیز محدودیت کافی نداشته باشند، مهاجم میتواند از دسترسی قانونی برای فعالیت مخرب استفاده کند.
۴. حرکت جانبی مهاجم در شبکه
فرض کنید یک سیستم کاربری آلوده شده است. اگر شبکه داخلی بهخوبی تفکیک نشده باشد، مهاجم ممکن است از همان سیستم برای شناسایی سرورها، ارتباط با سایر تجهیزات و دسترسی به منابع حساس استفاده کند. این فرایند با عنوان Lateral Movement شناخته میشود.
۵. افزایش تعداد تجهیزات و هویتهای غیرانسانی
امروزه علاوه بر کاربران، سرورها، ماشینهای مجازی، کانتینرها، تجهیزات IoT و سرویسهای نرمافزاری نیز به منابع سازمانی متصل میشوند. هرکدام از این موارد میتوانند نقطهای برای ورود یا گسترش حمله باشند.
در معماری Zero Trust، داخلی یا خارجی بودن اتصال بهتنهایی مبنای اعطای دسترسی نیست. بهجای آن، هویت درخواستکننده، وضعیت دستگاه، منبع مورد تقاضا و سیاستهای امنیتی سازمان بررسی میشوند.
۳. اصول اصلی معماری Zero Trust
برای پیادهسازی صحیح Zero Trust، لازم است چند اصل اساسی در طراحی سیاستهای امنیتی سازمان رعایت شوند. این اصول در کنار یکدیگر باعث میشوند دسترسیها محدود، قابلاندازهگیری و متناسب با شرایط واقعی باشند.
اصل اول: Never Trust, Always Verify
عبارت «هرگز اعتماد نکن، همیشه اعتبارسنجی کن» خلاصهای شناختهشده از فلسفه Zero Trust است.
منظور این نیست که برای هر بسته شبکهای الزاماً یک فرایند کامل ورود کاربر تکرار شود؛ بلکه هیچ درخواست دسترسی نباید صرفاً به دلیل سابقه اتصال یا قرار داشتن در شبکه داخلی، مجاز تلقی شود.
برای مثال، اگر کاربری قبلاً وارد سامانه مالی سازمان شده باشد، این موضوع به معنای مجاز بودن دسترسی او به تمام اطلاعات مالی یا پایگاه داده آن سامانه نیست. هر درخواست باید با سیاست دسترسی مرتبط با همان منبع ارزیابی شود.
اصل دوم: Least Privilege Access
اصل حداقل سطح دسترسی بیان میکند که هر کاربر یا سرویس باید فقط به منابعی دسترسی داشته باشد که برای انجام وظیفه خود به آنها نیاز دارد.
برای نمونه، یک کارشناس پشتیبانی شبکه ممکن است به ابزارهای مانیتورینگ و مدیریت تجهیزات دسترسی داشته باشد، اما نیازی به مشاهده اطلاعات حقوق و دستمزد کارکنان نداشته باشد.
اجرای این اصل با محدود کردن سطح دسترسی، تعیین مجوزهای دقیق و حذف دسترسیهای غیرضروری، احتمال سوءاستفاده از حسابهای معتبر را کاهش میدهد.
اصل سوم: Assume Breach
در این اصل، سازمان باید طراحی امنیتی خود را با این فرض انجام دهد که ممکن است بخشی از زیرساخت در معرض نفوذ قرار گرفته باشد.
بنابراین، حتی پس از عبور مهاجم از یک لایه دفاعی، نباید امکان دسترسی آزاد به سایر منابع فراهم باشد. تقسیمبندی شبکه، کنترل ارتباطات داخلی، ثبت رویدادها و محدودسازی دسترسی میان سرویسها از اقدامات مهم در این زمینه هستند.
اصل چهارم: تصمیمگیری بر اساس شرایط و اطلاعات بهروز
تصمیم دسترسی نباید فقط بر اساس نام کاربری و رمز عبور گرفته شود. وضعیت امنیتی دستگاه، موقعیت و شرایط اتصال، نوع منبع درخواستی، سطح حساسیت اطلاعات و نشانههای احتمالی حمله نیز میتوانند در این تصمیم مؤثر باشند.
برای مثال، اگر دستگاهی که پیشتر مجاز شناخته شده بود، ناگهان فاقد بهروزرسانیهای امنیتی ضروری شود یا سامانه EDR روی آن نشانهای از آلودگی شناسایی کند، سازمان باید بتواند سطح دسترسی آن را محدود یا نشست فعال را متوقف کند.
اصل پنجم: پایش و اعتبارسنجی مستمر
اعطای دسترسی پایان فرایند امنیتی نیست. رفتار حسابهای کاربری، وضعیت دستگاهها و ارتباطات با منابع حساس باید در طول زمان پایش شوند.
در صورت تغییر شرایط امنیتی، سیاست دسترسی نیز باید امکان بازنگری داشته باشد. برای مثال، اگر یک نشست معتبر با نشانههای فعالیت غیرعادی همراه شود، سامانه امنیتی میتواند درخواست احراز هویت مجدد، محدودسازی دسترسی یا قطع ارتباط را مطرح کند.
این اصول در کنار یکدیگر، مبنای طراحی معماری Zero Trust را تشکیل میدهند؛ با این حال، نحوه اجرای آنها باید متناسب با نوع زیرساخت و سطح ریسک هر سازمان تعیین شود.
۴. معماری Zero Trust چگونه کار میکند؟
برای درک فنی Zero Trust، باید با اجزای منطقی آن آشنا شویم. در معماری مرجع NIST، سه مؤلفه اصلی برای تصمیمگیری و اجرای سیاست دسترسی معرفی شدهاند:
- Policy Engine (PE)
- Policy Administrator (PA)
- Policy Enforcement Point (PEP)
دو مؤلفه اول در کنار یکدیگر بخش تصمیمگیری دسترسی یا Policy Decision Point (PDP) را تشکیل میدهند.
Policy Engine (PE)؛ موتور تصمیمگیری سیاستها
Policy Engine مسئول تصمیم نهایی درباره اعطای دسترسی، رد درخواست یا لغو دسترسی موجود است.
این مؤلفه اطلاعات مختلف را دریافت میکند و آنها را با سیاستهای تعریفشده سازمان تطبیق میدهد. برخی از اطلاعات مورد استفاده عبارتاند از:
- هویت کاربر و سطح دسترسی او
- وضعیت امنیتی دستگاه درخواستکننده
- حساسیت و طبقهبندی منبع مورد تقاضا
- زمان و شرایط برقراری ارتباط
- سوابق فعالیت و اطلاعات امنیتی مرتبط
سیاستهای سازمان و الزامات انطباق
برای مثال، اگر کاربری با دستگاهی که در سامانه مدیریت تجهیزات سازمان ثبت شده و وضعیت امنیتی مناسبی دارد، درخواست دسترسی به یک برنامه داخلی را ارسال کند، Policy Engine اطلاعات او را با سیاست مربوط به آن برنامه مقایسه میکند.
Policy Administrator (PA)؛ مدیر اجرای سیاست
Policy Administrator مسئول اجرای تصمیمی است که Policy Engine گرفته است.
اگر دسترسی تأیید شود، این مؤلفه دستور لازم را برای ایجاد مسیر ارتباطی به نقطه اجرای سیاست ارسال میکند. همچنین ممکن است اطلاعات یا مجوزهای لازم برای برقراری نشست را ایجاد کند.
اگر دسترسی رد شود یا مجوز قبلی لغو شود، Policy Administrator میتواند دستور قطع یا جلوگیری از برقراری ارتباط را به مؤلفه اجرایی ارسال کند.
Policy Enforcement Point (PEP)؛ نقطه اجرای سیاست
PEP در مسیر دسترسی به منبع قرار میگیرد و مسئول اعمال تصمیمهای امنیتی است.
این مؤلفه میتواند ارتباط را برقرار کند، آن را تحت نظارت قرار دهد یا در صورت لزوم خاتمه دهد. در پیادهسازیهای مختلف، PEP ممکن است در قالب یک دروازه دسترسی، عامل نرمافزاری روی دستگاه یا ترکیبی از اجزای سمت کاربر و سمت منبع پیادهسازی شود.
جریان تصمیمگیری در معماری Zero Trust
فرایند دسترسی را میتوان به شکل زیر خلاصه کرد:
- کاربر یا دستگاه برای دسترسی به یک منبع سازمانی درخواست ارسال میکند.
- اطلاعات هویت و وضعیت دستگاه جمعآوری و اعتبارسنجی میشوند.
- Policy Engine اطلاعات دریافتی را با سیاستهای دسترسی مقایسه میکند.
- در صورت تأیید، Policy Administrator دستور لازم را به PEP ارسال میکند.
- PEP مسیر ارتباطی مجاز را برقرار میکند و دسترسی را تحت نظارت قرار میدهد.
- اگر شرایط امنیتی تغییر کند یا دسترسی لغو شود، ارتباط میتواند محدود یا قطع شود.
در کنار این سه مؤلفه، منابع اطلاعاتی پشتیبان نیز اهمیت زیادی دارند. در معماری NIST از این منابع با عنوان Policy Information Point (PIP) یاد میشود. سامانههای مدیریت هویت، اطلاعات امنیتی تجهیزات، ابزارهای تحلیل تهدید و سامانههای ثبت رویداد میتوانند دادههای لازم را برای تصمیمگیری فراهم کنند.
نکته فنی مهم این است که این اجزا الزاماً به معنای سه دستگاه فیزیکی مستقل نیستند. ممکن است چند وظیفه در یک پلتفرم نرمافزاری یا سرویس ابری تجمیع شوند. آنچه اهمیت دارد تفکیک منطقی وظایف تصمیمگیری، اجرای سیاست و اعمال کنترل دسترسی است.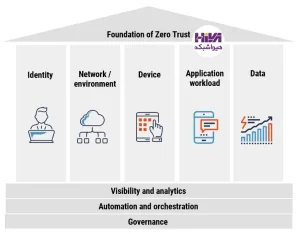
۵. تفاوت Zero Trust و ZTNA چیست؟
یکی از اشتباهات رایج در مباحث امنیت شبکه، یکسان دانستن Zero Trust و ZTNA است. این دو مفهوم ارتباط نزدیکی با یکدیگر دارند، اما از نظر دامنه و کاربرد یکسان نیستند.
Zero Trust یک معماری امنیتی گسترده است؛ اما ZTNA یکی از روشها و قابلیتهای فنی برای اجرای اصول آن در کنترل دسترسی به برنامهها و منابع خصوصی محسوب میشود.
ZTNA مخفف Zero Trust Network Access است و راهکاری برای فراهم کردن دسترسی کنترلشده کاربران و دستگاهها به برنامهها و سرویسهای سازمانی است. در این روش، کاربر بهجای دریافت دسترسی گسترده به کل شبکه داخلی، فقط به منابعی دسترسی پیدا میکند که مجوز استفاده از آنها را دارد.
برای مثال، فرض کنید یک کارمند از خارج سازمان قصد دارد به نرمافزار حسابداری داخلی متصل شود. در روش سنتی VPN ممکن است ابتدا به شبکه سازمان متصل شود و سپس بر اساس تنظیمات شبکه، امکان دسترسی به چندین سرویس داخلی را داشته باشد. اما در یک پیادهسازی مبتنی بر ZTNA، دسترسی میتواند مستقیماً به همان نرمافزار محدود شود؛ بدون آنکه کاربر الزاماً به کل شبکه داخلی دسترسی پیدا کند.
معیار مقایسه | Zero Trust | ZTNA |
|---|---|---|
ماهیت | معماری و رویکرد امنیتی | راهکار کنترل دسترسی |
دامنه | هویت، دستگاه، شبکه، برنامه و داده | عمدتاً دسترسی به برنامهها و منابع خصوصی |
هدف | حذف اعتماد ضمنی و حفاظت از منابع | ایجاد دسترسی محدود و کنترلشده |
فناوریها | مجموعهای از فناوریهای امنیتی | معمولاً دروازهها و سرویسهای دسترسی امن |
ارتباط | چارچوب کلی امنیتی | یکی از روشهای اجرای اصول Zero Trust |
تفاوت Zero Trust و VPN
VPN یا Virtual Private Network یک تونل ارتباطی امن میان کاربر و شبکه ایجاد میکند. VPN بهخودیخود به معنای پیادهسازی Zero Trust نیست؛ زیرا ممکن است پس از اتصال، دسترسی کاربر به بخش وسیعی از شبکه فراهم شود.
البته میتوان VPN را با احراز هویت چندعاملی، کنترل وضعیت دستگاه، محدودیتهای دقیق دسترسی و پایش مستمر ترکیب کرد. بنابراین، مسئله اصلی استفاده یا عدم استفاده از VPN نیست؛ بلکه نحوه طراحی و اعمال سیاستهای دسترسی است.
۶. چگونه Zero Trust را در شبکه سازمانی پیادهسازی کنیم؟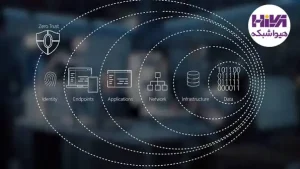
پیادهسازی Zero Trust یک پروژه یکمرحلهای نیست که با نصب یک نرمافزار یا خرید یک فایروال به پایان برسد. این فرایند نیازمند شناخت زیرساخت، شناسایی منابع حساس، تعریف سیاستهای دسترسی و ایجاد هماهنگی میان سامانههای امنیتی است.
بهتر است سازمانها این مسیر را بهصورت مرحلهای و بر اساس اولویت ریسک دنبال کنند.
مرحله اول: شناسایی منابع و داراییهای سازمان
پیش از هر اقدامی باید مشخص شود چه منابعی در سازمان وجود دارند و کدامیک از اهمیت امنیتی بیشتری برخوردارند.
این مرحله شامل شناسایی سرورها، تجهیزات شبکه، پایگاههای داده، برنامههای کاربردی، حسابهای کاربری، سرویسهای ابری و ارتباطات میان آنهاست.
برای مثال، ممکن است در یک سازمان چند سرور حیاتی وجود داشته باشند:
- Domain Controller و سرویسهای Active Directory
- سرور پایگاه داده مالی
- سرور نرمافزارهای سازمانی
- سرور فایل و مستندات
- سرورهای مدیریت و مانیتورینگ
باید مشخص شود چه کاربرانی و چه سرویسهایی واقعاً به هرکدام از این منابع نیاز دارند. بدون داشتن چنین دیدی، تعریف سیاستهای دقیق دسترسی بسیار دشوار خواهد بود.
مرحله دوم: ایجاد زیرساخت هویت و احراز هویت
هویت کاربران و سرویسها یکی از پایههای اصلی Zero Trust است. سازمان باید بتواند هویت درخواستکننده را به شکل قابلاعتماد شناسایی کند و مجوزهای او را بهصورت متمرکز مدیریت کند.
در این مرحله، استفاده از راهکارهای Identity and Access Management (IAM)، مدیریت متمرکز حسابهای کاربری و احراز هویت چندعاملی اهمیت پیدا میکند.
برای نمونه، میتوان سیاستی تعریف کرد که دسترسی به سامانه مدیریت سرورها تنها با حساب سازمانی معتبر و احراز هویت چندعاملی امکانپذیر باشد.
همچنین حسابهای دارای دسترسی مدیریتی باید از حسابهای عادی کاربران تفکیک شوند. استفاده از حسابهای مشترک، مجوزهای دائمی و دسترسیهای بیش از نیاز، با اهداف Zero Trust سازگار نیست.
مرحله سوم: ارزیابی وضعیت امنیتی دستگاهها
در Zero Trust فقط هویت کاربر اهمیت ندارد؛ دستگاهی که درخواست دسترسی از طریق آن ارسال میشود نیز باید بررسی شود.
برای مثال، ممکن است نام کاربری و رمز عبور یک کارمند کاملاً معتبر باشد، اما لپتاپ او به بدافزار آلوده شده یا فاقد بهروزرسانیهای امنیتی ضروری باشد.
در چنین شرایطی، سازمان میتواند بر اساس سیاستهای خود دسترسی را رد کند یا آن را به منابع کمریسکتری محدود سازد.
اطلاعات مورد بررسی میتواند شامل موارد زیر باشد:
- ثبت بودن دستگاه در سامانه مدیریت داراییها
- وضعیت بهروزرسانی سیستمعامل
- فعال بودن آنتیویروس یا EDR
- وضعیت رمزگذاری دیسک
- فعال بودن کنترلهای امنیتی موردنیاز
- شناسایی نشانههای آلودگی یا رفتار غیرعادی
راهکارهایی مانند Endpoint Detection and Response (EDR) و Mobile Device Management (MDM) میتوانند در جمعآوری این اطلاعات و اعمال سیاستهای امنیتی نقش داشته باشند.
مرحله چهارم: تعریف سیاستهای دسترسی بر اساس نقش و شرایط
پس از شناسایی کاربران، دستگاهها و منابع، باید مشخص شود هر درخواست تحت چه شرایطی مجاز است.
در این مرحله، میتوان از مدلهای کنترل دسترسی مانند RBAC و ABAC استفاده کرد.
- RBAC: مجوزها بر اساس نقش سازمانی کاربر تعیین میشوند؛ برای مثال مدیر شبکه، کارشناس مالی یا کارشناس پشتیبانی.
- ABAC: تصمیم دسترسی بر اساس مجموعهای از ویژگیها و شرایط گرفته میشود؛ مانند نقش کاربر، وضعیت دستگاه، زمان اتصال، حساسیت منبع و سطح ریسک.
برای مثال، سیاست دسترسی به سرور مالی میتواند چنین باشد:
شرط | سیاست پیشنهادی |
|---|---|
هویت کاربر | حساب معتبر سازمانی |
نقش کاربر | عضو گروه مجاز مالی |
احراز هویت | فعال بودن MFA |
وضعیت دستگاه | دستگاه مدیریتشده و سالم |
منبع دسترسی | اتصال از مسیر مجاز |
سطح مجوز | فقط دسترسی موردنیاز برای وظیفه کاربر |
در این مدل، داشتن حساب کاربری معتبر بهتنهایی برای دسترسی به سرور کافی نیست؛ تمام شرایط تعریفشده باید بررسی شوند.
مرحله پنجم: ایجاد کنترل دسترسی در مسیر ارتباطی
در این مرحله، باید نقاطی مشخص شوند که بتوانند سیاستهای دسترسی را در عمل اجرا کنند.
این نقاط ممکن است شامل دروازههای دسترسی، فایروالها، سرویسهای ZTNA، عاملهای نرمافزاری یا کنترلهای تعبیهشده در برنامهها باشند.
برای مثال، میتوان دسترسی کاربران راه دور به برنامههای داخلی را از طریق یک سرویس ZTNA مدیریت کرد. همچنین با استفاده از Micro-Segmentation میتوان ارتباط میان سرورها و سرویسهای داخلی را محدود کرد تا هر سیستم فقط با منابع موردنیاز خود ارتباط داشته باشد.
نکته مهم این است که کنترل دسترسی نباید فقط به ارتباط کاربران با شبکه محدود شود؛ ارتباطات میان سرورها، ماشینهای مجازی و سرویسهای نرمافزاری نیز باید در سیاستهای امنیتی لحاظ شوند.
مرحله ششم: ثبت رویدادها، مانیتورینگ و بازبینی دسترسیها
هیچ معماری Zero Trust بدون مشاهدهپذیری مناسب و ثبت رویدادها کامل نیست.
سازمان باید بتواند تشخیص دهد چه کسی، از چه دستگاهی، در چه زمانی و به کدام منبع دسترسی داشته است. همچنین تغییرات وضعیت امنیتی و رفتارهای غیرعادی باید قابل شناسایی باشند.
سامانههای SIEM میتوانند لاگهای حاصل از تجهیزات شبکه، سرورها، سرویسهای احراز هویت و ابزارهای امنیتی را جمعآوری و تحلیل کنند.
برای مثال، اگر حساب کاربری یک مدیر شبکه در مدت کوتاهی از دو موقعیت جغرافیایی غیرمعمول به منابع حساس متصل شود، این رفتار میتواند برای بررسی بیشتر علامتگذاری شود.
یک سناریوی عملی: دسترسی کارمند دورکار به سرور مالی
فرض کنید یک سازمان دارای سرور مالی داخلی است و یکی از کارشناسان مالی میخواهد از خارج شرکت به نرمافزار حسابداری متصل شود.
در یک پیادهسازی مبتنی بر Zero Trust، فرایند میتواند به این شکل باشد:
- کاربر درخواست دسترسی به نرمافزار حسابداری را ارسال میکند.
2. سامانه هویت، اعتبار حساب کاربری و نتیجه MFA را بررسی میکند.
3. وضعیت لپتاپ از نظر بهروزرسانی، آنتیویروس و سیاستهای امنیتی ارزیابی میشود.
4. Policy Engine بررسی میکند که آیا کاربر و دستگاه شرایط دسترسی به نرمافزار مالی را دارند یا خیر.
5.در صورت تأیید، مسیر ارتباطی محدود به همان برنامه ایجاد میشود.
6. فعالیت کاربر و وضعیت نشست تحت نظارت قرار میگیرد.
اگر دستگاه آلوده تشخیص داده شود یا شرایط امنیتی تغییر کند، دسترسی میتواند محدود یا لغو شود.
در این سناریو، کاربر برای انجام وظیفه خود به شبکه داخلی سازمان دسترسی کامل دریافت نمیکند؛ بلکه فقط به منبعی متصل میشود که مجوز استفاده از آن را دارد.
این همان تفاوت مهم میان اعطای دسترسی به یک شبکه و اعطای دسترسی کنترلشده به یک منبع مشخص است.
۷. فناوریهای موردنیاز برای پیادهسازی Zero Trust
Zero Trust به یک محصول خاص وابسته نیست. برای اجرای آن باید چند حوزه فناوری در کنار یکدیگر کار کنند. انتخاب ابزارها به معماری سازمان، منابع موجود و سطح بلوغ امنیتی آن بستگی دارد.
فناوری | نقش در معماری Zero Trust |
|---|---|
IAM و Identity Provider | مدیریت هویت کاربران و سرویسها |
MFA | افزایش اطمینان از هویت درخواستکننده |
EDR / XDR | ارزیابی و پایش وضعیت امنیتی تجهیزات |
NAC | کنترل اتصال تجهیزات به شبکه |
ZTNA | کنترل دسترسی کاربران به برنامهها و منابع خصوصی |
Micro-Segmentation | محدودسازی ارتباطات میان بخشهای مختلف زیرساخت |
SIEM / SOAR | تحلیل رویدادها و خودکارسازی پاسخهای امنیتی |
DLP و رمزنگاری | حفاظت از دادهها و کنترل نحوه استفاده از آنها |
نقش NAC در Zero Trust
راهکارهای Network Access Control یا NAC میتوانند هنگام اتصال تجهیزات به شبکه، هویت دستگاه و شرایط تعیینشده را بررسی کنند. برای مثال، با استفاده از 802.1X و سرور RADIUS میتوان احراز هویت دسترسی به پورتهای شبکه را مدیریت کرد.
با این حال، NAC بهتنهایی معادل Zero Trust نیست. NAC بیشتر بر کنترل ورود تجهیزات به شبکه تمرکز دارد، در حالی که معماری Zero Trust تصمیمگیری درباره دسترسی به منابع مختلف را در سطح گستردهتری دنبال میکند.
نقش Micro-Segmentation
Micro-Segmentation به سازمان اجازه میدهد ارتباطات داخلی را با دقت بیشتری کنترل کند. برای مثال، اگر یک Application Server فقط به یک پایگاه داده مشخص نیاز داشته باشد، میتوان ارتباط آن را به همان مقصد و پورتهای ضروری محدود کرد.
این کار باعث میشود در صورت آلوده شدن یک سرور، امکان حرکت آزادانه مهاجم در سایر بخشهای زیرساخت کاهش یابد.
نقش SIEM و ابزارهای تحلیل امنیتی
سامانههای SIEM با جمعآوری و همبستگی رویدادها، دید مناسبی از فعالیت کاربران، تجهیزات و سرویسها ایجاد میکنند. این اطلاعات میتوانند برای شناسایی رفتارهای غیرعادی و بازنگری سیاستهای دسترسی مورد استفاده قرار گیرند.
نکته مهم این است که خرید تمام فناوریهای ذکرشده برای هر سازمان ضروری نیست. ابتدا باید نیازها و شکافهای امنیتی شناسایی شوند و سپس فناوری مناسب برای هر بخش انتخاب شود.
۸. چالشها و اشتباهات رایج در پیادهسازی Zero Trust
با وجود مزایای Zero Trust، اجرای آن در محیطهای سازمانی همیشه ساده نیست. بسیاری از سازمانها به دلیل نداشتن نقشه راه مشخص یا تمرکز بیش از حد بر خرید محصولات امنیتی، در پیادهسازی این معماری با مشکل مواجه میشوند.
اشتباه اول: تصور اینکه خرید یک محصول به معنای پیادهسازی Zero Trust است
هیچ فایروال، نرمافزار احراز هویت یا پلتفرم ZTNA بهتنهایی نمیتواند تمام الزامات Zero Trust را پوشش دهد.
این معماری به هماهنگی میان مدیریت هویت، امنیت تجهیزات، کنترل شبکه، حفاظت از دادهها و مانیتورینگ نیاز دارد. بنابراین، انتخاب محصولات باید بر اساس معماری هدف و نیازهای واقعی سازمان انجام شود.
اشتباه دوم: شروع پیادهسازی بدون شناسایی منابع
اگر سازمان نداند چه سرورها، برنامهها، حسابها و سرویسهایی در اختیار دارد، نمیتواند سیاستهای دسترسی دقیقی تعریف کند.
برای مثال، محدود کردن ارتباطات یک سرور بدون شناخت وابستگیهای آن ممکن است باعث قطع ارتباط سرویسهای حیاتی شود. به همین دلیل، تهیه فهرست داراییها و مستندسازی جریانهای ارتباطی باید پیش از اعمال محدودیتهای گسترده انجام شود.
اشتباه سوم: محدود کردن Zero Trust به احراز هویت چندعاملی
MFA یکی از کنترلهای مهم امنیتی است، اما صرفاً هویت کاربر را با اطمینان بیشتری بررسی میکند. این فناوری بهتنهایی وضعیت امنیتی دستگاه، مجوز دسترسی به منابع یا رفتار کاربر را ارزیابی نمیکند.
ممکن است یک کاربر با موفقیت از MFA عبور کند، اما دستگاه او آلوده باشد یا برای دسترسی به منبع موردنظر مجوز نداشته باشد.
اشتباه چهارم: اجرای یکباره سیاستهای محدودکننده
اعمال ناگهانی سیاستهای سختگیرانه میتواند باعث اختلال در فعالیت کاربران و سرویسهای سازمانی شود.
بهتر است ابتدا سیاستها در یک محدوده آزمایشی اجرا شوند، نتایج آنها بررسی شود و سپس بهتدریج به سایر بخشهای زیرساخت گسترش پیدا کنند.
اشتباه پنجم: نادیده گرفتن سیستمهای قدیمی و سرویسهای غیرانسانی
برخی زیرساختها از سیستمعاملها، برنامهها یا تجهیزات قدیمی استفاده میکنند که از روشهای احراز هویت جدید پشتیبانی نمیکنند.
همچنین ارتباطات میان سرورها و سرویسها ممکن است با حسابهای سیستمی و Service Account انجام شود. اگر این هویتها در طراحی Zero Trust در نظر گرفته نشوند، بخشی از زیرساخت خارج از پوشش سیاستهای امنیتی باقی میماند.
اشتباه ششم: بیتوجهی به تجربه کاربر و تداوم سرویس
اگر سیاستهای امنیتی بدون توجه به نیازهای عملیاتی طراحی شوند، ممکن است کاربران با درخواستهای مکرر احراز هویت، تأخیر در دسترسی یا قطع ارتباط مواجه شوند.
هدف Zero Trust ایجاد کنترل دقیقتر است، نه دشوار کردن غیرضروری فعالیتهای روزمره. به همین دلیل، باید میان سطح امنیت، عملکرد و تجربه کاربری تعادل برقرار شود.
استفاده از مدل بلوغ برای ارزیابی پیشرفت
برای اینکه سازمان بتواند وضعیت پیادهسازی خود را ارزیابی کند، استفاده از یک مدل بلوغ امنیتی مفید است.
برای مثال، مدل بلوغ Zero Trust سازمان CISA پنج حوزه اصلی را در نظر میگیرد:
1.Identity: مدیریت و اعتبارسنجی هویت کاربران و سرویسها
2. Devices: شناسایی و ارزیابی وضعیت امنیتی تجهیزات
3. Networks: کنترل ارتباطات و دسترسیهای شبکه
4. Applications and Workloads: حفاظت از برنامهها و بارهای کاری
5. Data: شناسایی، طبقهبندی و حفاظت از اطلاعات
این مدل همچنین قابلیتهایی مانند مشاهدهپذیری و تحلیل، خودکارسازی و هماهنگسازی و حاکمیت امنیتی را در کنار این حوزهها بررسی میکند.
استفاده از چنین چارچوبی کمک میکند سازمان بهجای اجرای پراکنده ابزارهای امنیتی، پیشرفت خود را در حوزههای مختلف اندازهگیری کند و برای بهبود آنها برنامه مشخصی داشته باشد.
۹. سؤالات متداول درباره Zero Trust
آیا Zero Trust جایگزین فایروال میشود؟
خیر. فایروال همچنان یکی از اجزای مهم امنیت شبکه است و میتواند در کنترل ارتباطات و اعمال سیاستهای دسترسی نقش داشته باشد. Zero Trust یک معماری گستردهتر است که علاوه بر کنترل ترافیک، هویت کاربران، وضعیت دستگاهها، دسترسی به برنامهها و حفاظت از دادهها را نیز در نظر میگیرد.
آیا پیادهسازی Zero Trust فقط برای سازمانهای بزرگ مناسب است؟
خیر. سازمانهای کوچک و متوسط نیز میتوانند اصول Zero Trust را متناسب با زیرساخت خود اجرا کنند. برای مثال، استفاده از MFA، مدیریت متمرکز هویت، محدودسازی دسترسی کاربران و تفکیک شبکه از اقدامات اولیه و مؤثر هستند. میزان پیچیدگی پیادهسازی باید با اندازه و سطح ریسک سازمان متناسب باشد.
آیا VPN با معماری Zero Trust سازگار است؟
بله. VPN بهخودیخود با Zero Trust ناسازگار نیست؛ اما اتصال VPN نباید به معنای اعطای اعتماد گسترده به کاربر باشد. سازمان میتواند با اعمال احراز هویت چندعاملی، بررسی وضعیت دستگاه، محدودسازی دسترسی و مانیتورینگ، کنترلهای Zero Trust را در کنار VPN اجرا کند.
تفاوت Zero Trust و ZTNA چیست؟
Zero Trust یک معماری امنیتی جامع است که تمام منابع و دسترسیهای سازمان را در نظر میگیرد. ZTNA یکی از راهکارهای فنی برای کنترل دسترسی به برنامهها و منابع خصوصی است و میتواند بخشی از برنامه پیادهسازی Zero Trust باشد.
آیا Zero Trust امنیت شبکه را بهطور کامل تضمین میکند؟
خیر. هیچ معماری امنیتی نمیتواند تمام تهدیدها و آسیبپذیریها را حذف کند. Zero Trust با کاهش اعتماد ضمنی، محدودسازی دسترسیها و افزایش قابلیت مشاهده و کنترل، احتمال گسترش حملات و دسترسی غیرمجاز را کاهش میدهد؛ اما همچنان به مدیریت آسیبپذیریها، بهروزرسانی تجهیزات، آموزش کاربران و پاسخگویی به رخدادهای امنیتی نیاز است.
جمعبندی
Zero Trust صرفاً یک فناوری جدید برای کنترل دسترسی نیست؛ بلکه تغییر رویکرد در طراحی و مدیریت امنیت زیرساختهای سازمانی است. در این معماری، داخلی بودن شبکه، مالکیت دستگاه یا معتبر بودن حساب کاربری بهتنهایی برای اعطای دسترسی کافی نیست. هر درخواست باید بر اساس هویت، وضعیت دستگاه، حساسیت منبع و سیاستهای امنیتی سازمان ارزیابی شود.
پیادهسازی موفق این معماری به شناخت دقیق داراییها، مدیریت متمرکز هویت، احراز هویت چندعاملی، کنترل وضعیت تجهیزات، تقسیمبندی شبکه و پایش مستمر نیاز دارد. همچنین سازمانها باید این مسیر را بهصورت مرحلهای و متناسب با اولویتهای امنیتی خود دنبال کنند.
در نهایت، مهمترین دستاورد Zero Trust این است که حتی در صورت نفوذ به بخشی از زیرساخت، دسترسی مهاجم به سایر منابع بهصورت خودکار و نامحدود گسترش پیدا نمیکند. این رویکرد با محدود کردن دسترسیها و کنترل ارتباطات، امکان مدیریت مؤثرتر ریسکهای امنیتی را در محیطهای پیچیده و امروزی فراهم میکند.
هیچ دیدگاهی نوشته نشده است.