
Network Segmentation
با افزایش تعداد Serverها، سرویسها، کاربران و Workloadها در زیرساختهای سازمانی، مدیریت دسترسی و کنترل جریانهای شبکه به یکی از چالشهای مهم در طراحی Infrastructure تبدیل شده است. در یک شبکه یکپارچه که بخشهای مختلف آن بدون محدودیتهای ارتباطی مشخص به یکدیگر دسترسی دارند، نفوذ به یک سیستم میتواند مسیر دسترسی به منابع دیگر را نیز فراهم کند.
Network Segmentation یکی از رویکردهای مهم برای مدیریت این مسئله است. در این روش، شبکه به بخشهای مجزا تقسیم میشود و ارتباط میان این بخشها بر اساس نیاز عملیاتی و Security Policyهای تعریفشده کنترل میشود. هدف، صرفاً کوچکتر کردن شبکه نیست؛ بلکه ایجاد مرزهای مشخص برای مدیریت دسترسی، محدود کردن ارتباطات غیرضروری و کاهش دامنه تأثیر رخدادهای امنیتی است.
در این مقاله، مفهوم Network Segmentation، تفاوت آن با فناوریهایی مانند VLAN و Subnet، روشهای پیادهسازی و نقش آن در معماری امنیت شبکه را بررسی میکنیم تا مشخص شود این رویکرد در چه شرایطی بیشترین ارزش را برای زیرساخت سازمانی ایجاد میکند.
Network Segmentation چیست؟
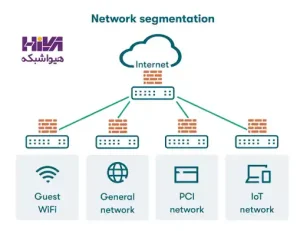
Network Segmentation
Network Segmentation به فرایند تقسیم یک شبکه به بخشهای کوچکتر و تعریف سیاستهای مشخص برای کنترل ارتباط میان آنها گفته میشود. این بخشها میتوانند بر اساس نوع کاربری، سطح حساسیت اطلاعات، عملکرد سیستمها، نیازهای عملیاتی یا الزامات امنیتی تعریف شوند.
برای مثال، در یک شبکه سازمانی میتوان سیستمهای کاربران، Serverهای عملیاتی، پایگاههای داده، تجهیزات مدیریتی و سرویسهای در معرض Internet را در Segmentهای جداگانه قرار داد. در این معماری، هر بخش فقط باید به منابعی دسترسی داشته باشد که برای انجام وظایف خود به آنها نیاز دارد.
البته ایجاد Segmentهای جداگانه بهتنهایی به معنی محدود شدن ارتباطات نیست. اگر مسیرهای ارتباطی میان این بخشها بدون محدودیت باز باشند، تفکیک شبکه ممکن است تأثیر امنیتی مورد انتظار را ایجاد نکند. به همین دلیل، Network Segmentation باید همراه با کنترل دسترسی و اعمال Security Policy در نقاط مناسب طراحی شود.
چرا شبکه را به Segmentهای مختلف تقسیم میکنیم؟
در یک شبکه Flat، سیستمهای زیادی ممکن است در یک محدوده ارتباطی مشترک قرار داشته باشند و مسیرهای دسترسی میان آنها بهاندازه کافی محدود نشده باشد. در چنین شرایطی، پس از نفوذ به یکی از سیستمها، مهاجم ممکن است بتواند از طریق ارتباطات داخلی به سیستمهای دیگر دسترسی پیدا کند.
بخشبندی شبکه کمک میکند این مسیرها محدودتر شوند. برای نمونه، یک سیستم کاربری نباید صرفاً به دلیل اتصال به شبکه داخلی، امکان برقراری ارتباط مستقیم با تمام Database Serverها یا تجهیزات مدیریتی را داشته باشد.
در معماری Segmented، دسترسیها بر اساس نیاز واقعی تعریف میشوند. برای مثال، کاربران میتوانند به Application Server دسترسی داشته باشند، اما ارتباط مستقیم آنها با Database Server مسدود شود؛ در حالی که Application Server فقط از طریق Portها و Protocolهای موردنیاز اجازه ارتباط با Database را داشته باشد.
این رویکرد با اصل Least Privilege همراستا است؛ یعنی هر سیستم یا کاربر فقط به سطحی از دسترسی نیاز دارد که برای انجام وظایف خود ضروری است.
تفاوت Network Segmentation با VLAN و Subnet
یکی از نکات مهم در طراحی شبکه این است که Network Segmentation را نباید با یک فناوری مشخص، مانند VLAN، یکسان در نظر گرفت. Segmentation یک رویکرد معماری است، در حالی که VLAN، Subnet و Firewall از ابزارها یا سازوکارهایی هستند که میتوانند در پیادهسازی آن نقش داشته باشند.
VLAN چیست و چه نقشی در Segmentation دارد؟
VLAN یا Virtual LAN روشی برای ایجاد شبکههای منطقی مجزا در زیرساخت Switching است. با استفاده از VLAN میتوان دستگاههای متصل به یک زیرساخت فیزیکی مشترک را در Broadcast Domainهای جداگانه قرار داد.
برای مثال، یک سازمان میتواند VLANهای جداگانهای برای کاربران، تلفنهای IP، تجهیزات مدیریتی و شبکه مهمان تعریف کند. این جداسازی به سازماندهی بهتر شبکه کمک میکند و میتواند یکی از اجزای طراحی Network Segmentation باشد.
با این حال، VLAN بهتنهایی تضمین نمیکند که ارتباطات میان شبکهها از نظر امنیتی بهدرستی محدود شده باشند. برای برقراری ارتباط میان VLANها معمولاً به Routing نیاز است و در این نقاط میتوان از Access Control List یا Firewall برای اعمال محدودیت استفاده کرد.
Subnet چیست و چه تفاوتی با VLAN دارد؟
Subnet به تقسیم فضای آدرسدهی IP به محدودههای منطقی کوچکتر اشاره دارد. این تقسیمبندی امکان مدیریت بهتر آدرسها و مسیریابی میان شبکهها را فراهم میکند.
VLAN و Subnet اغلب در کنار یکدیگر استفاده میشوند، اما از نظر مفهومی یکسان نیستند. VLAN معمولاً جداسازی در Layer 2 را فراهم میکند، در حالی که Subnet به محدوده آدرسدهی در Layer 3 مربوط است. در بسیاری از طراحیهای سازمانی، هر VLAN به یک Subnet اختصاص داده میشود؛ با این حال، این الگو یک الزام همیشگی برای تمام معماریها نیست.
نکته مهمتر این است که وجود VLAN و Subnetهای جداگانه لزوماً به معنی وجود یک مرز امنیتی مؤثر نیست. این موضوع به نحوه Routing، محل اعمال Policy و قواعد مجاز یا غیرمجاز بودن ارتباطات بستگی دارد.
انواع Network Segmentation
بخشبندی شبکه را میتوان بر اساس سطح جداسازی، محل اعمال کنترل و نیازهای زیرساخت به روشهای مختلفی پیادهسازی کرد. انتخاب روش مناسب به اندازه شبکه، حساسیت منابع و پیچیدگی ارتباطات وابسته است.
۱. Physical Segmentation
در Physical Segmentation، جداسازی از طریق زیرساخت فیزیکی انجام میشود. برای مثال، ممکن است دو شبکه از Switchها، مسیرهای ارتباطی یا تجهیزات مستقل استفاده کنند و ارتباط مستقیم میان آنها وجود نداشته باشد.
این روش در برخی محیطهای حساس، از جمله بخشی از زیرساختهای صنعتی یا سامانههایی با الزامات سختگیرانه، میتواند مفید باشد. با این حال، جداسازی فیزیکی هزینه و پیچیدگی بیشتری دارد و همچنان باید ارتباطات جانبی، مسیرهای مدیریتی و نقاط اتصال احتمالی بررسی شوند.
۲. Logical Segmentation
در Logical Segmentation، شبکه از طریق فناوریهایی مانند VLAN، Subnet، VRF، Routing Policy و Firewall به بخشهای منطقی مجزا تقسیم میشود.
این روش به سازمان اجازه میدهد بدون ایجاد زیرساخت فیزیکی مستقل برای هر بخش، مرزهای ارتباطی موردنیاز را تعریف کند. برای مثال، شبکه کاربران و شبکه Serverها میتوانند از تجهیزات مشترک استفاده کنند، اما ارتباط میان آنها فقط از مسیرهای مشخص و بر اساس Policyهای تعریفشده انجام شود.
در بسیاری از شبکههای سازمانی، Logical Segmentation مبنای اصلی بخشبندی شبکه است.
۳. Macrosegmentation
Macrosegmentation به ایجاد بخشهای نسبتاً بزرگ بر اساس معیارهایی مانند عملکرد، موقعیت، واحد سازمانی یا نوع سرویس اشاره دارد.
برای مثال، یک سازمان میتواند شبکه را به بخشهای زیر تقسیم کند:
– شبکه کاربران سازمانی
– شبکه Serverها و سرویسهای داخلی
– شبکه Guest
– شبکه مدیریت تجهیزات
– شبکه سرویسهای در معرض Internet
در این معماری، کنترل دسترسی معمولاً در مرز میان Zoneها اعمال میشود. Macrosegmentation نقطه شروع مناسبی برای بسیاری از سازمانهاست، زیرا امکان ایجاد مرزهای مشخص را بدون نیاز به تعریف Policy مجزا برای تکتک Workloadها فراهم میکند.
۴. Microsegmentation
Microsegmentation رویکردی دقیقتر است که بهجای محدود کردن کنترلها به بخشهای بزرگ شبکه، ارتباطات میان Workloadها، Applicationها یا سیستمهای مشخص را نیز کنترل میکند.
برای مثال، ممکن است چند Application Server در یک محیط Virtualization قرار داشته باشند، اما فقط بعضی از آنها مجاز باشند با یک Database مشخص ارتباط برقرار کنند. در این شرایط، Microsegmentation میتواند Policyهایی تعریف کند که ارتباطات غیرضروری میان Workloadها را محدود کنند.
این روش برای محیطهای Cloud، Data Centerهای مجازی و زیرساختهایی که تعداد زیادی سرویس با وابستگیهای متفاوت دارند، کاربرد دارد. در مقابل، طراحی و نگهداری Policyهای دقیقتر به شناخت بهتر جریانهای ارتباطی و مدیریت مداوم تغییرات نیاز دارد.
Network Segmentation چگونه امنیت شبکه را تقویت میکند؟
مهمترین ارزش امنیتی Network Segmentation در محدود کردن دسترسیهای غیرضروری و کنترل مسیرهایی است که سیستمها از طریق آنها با یکدیگر ارتباط برقرار میکنند.
محدود کردن حرکت جانبی مهاجم
در بسیاری از رخدادهای امنیتی، دسترسی اولیه به یک سیستم پایان کار مهاجم نیست. ممکن است مهاجم پس از نفوذ به یک Endpoint، تلاش کند به سیستمهای دیگر دسترسی پیدا کند، اطلاعات حساس را شناسایی کند یا به منابع مدیریتی برسد. این فرایند معمولاً با عنوان Lateral Movement شناخته میشود.
اگر شبکه بدون مرزهای ارتباطی مؤثر طراحی شده باشد، حرکت میان سیستمها میتواند آسانتر شود. در مقابل، Segmentation میتواند دسترسی به منابع دیگر را به مسیرهای مشخص و مجاز محدود کند.
برای مثال، آلوده شدن یک سیستم کاربری نباید بهطور خودکار امکان برقراری ارتباط با تمام Serverها، سامانههای پشتیبانگیری و تجهیزات مدیریتی را فراهم کند. بخشبندی مناسب میتواند دامنه دسترسی مهاجم و در نتیجه دامنه تأثیر رخداد را کاهش دهد. البته این نتیجه به درست بودن Policyها و نبود مسیرهای جایگزین کنترلنشده وابسته است.
حفاظت از منابع حساس
تمام سیستمهای سازمانی از نظر ارزش اطلاعاتی و میزان حساسیت یکسان نیستند. برای مثال، یک Workstation معمولی، یک Web Server عمومی و یک Database Server حاوی اطلاعات حساس، الزامات امنیتی متفاوتی دارند.
Network Segmentation امکان میدهد منابع حساس در Zoneهای مجزا قرار گیرند و ارتباط با آنها فقط از مسیرهای موردنیاز انجام شود. در این مدل، دسترسی به یک Application بهمعنی دسترسی مستقیم به تمام منابع زیرساختی آن نخواهد بود.
کنترل ارتباطات میان شبکهها
Segmentation به سازمان اجازه میدهد مشخص کند کدام ارتباطات باید مجاز باشند و کدام ارتباطات ضرورتی ندارند. این کنترل میتواند بر اساس آدرس IP، Port، Protocol، هویت دستگاه یا معیارهای دیگری که زیرساخت پشتیبانی میکند، انجام شود.
برای مثال، اگر یک Application فقط به Database روی Port مشخصی نیاز داشته باشد، میتوان همین ارتباط را مجاز کرد و سایر مسیرهای غیرضروری را بست. چنین رویکردی از ایجاد دسترسیهای گسترده و غیرضروری جلوگیری میکند.
افزایش قابلیت مشاهده و مدیریت رخداد
وقتی مرزهای شبکه و مسیرهای مجاز ارتباطی مشخص باشند، تحلیل جریانهای غیرعادی نیز میتواند سادهتر شود. برای مثال، ارتباط مستقیم یک سیستم کاربری با یک سرور حساس ممکن است نشانهای از پیکربندی نادرست یا فعالیت مشکوک باشد.
با این حال، صرف تقسیم شبکه به معنی مشاهدهپذیری کامل نیست. برای شناسایی و تحلیل رخدادها باید Logging، Monitoring و ثبت رویدادهای تجهیزات امنیتی نیز بهدرستی طراحی شوند.
معماری Network Segmentation در شبکه سازمانی
برای درک بهتر نحوه پیادهسازی، یک شبکه سازمانی را در نظر بگیرید که شامل کاربران، سرویسهای عمومی، Application Serverها، Databaseها و تجهیزات مدیریتی است.
در یک طراحی اولیه میتوان Zoneهای زیر را در نظر گرفت:
| network segment | منابع نمونه | سیاست ارتباطی پیشنهادی |
| user network | سیستم های کاربران | دسترسی به سرویس های مورد نیاز سازمان |
| DMZ | web server یا سرویس های عمومی | پذیرش ارتباط مشخص از بیرون و کنترل دسترسی به backend |
| Application Network | Application server ها | پذیرش ارتباط از منابع مجاز و دسترسی محدود به Database |
| Database network | Database Serverها | پذیرش ارتباط فقط از Applicationهای مجاز |
| management network | سامانههای مدیریت زیرساخت | دسترسی محدود به مدیران و سیستمهای مدیریتی مجاز |
در این معماری، Firewall یا سایر سازوکارهای Enforcement در نقاط مناسب قرار میگیرند تا ارتباط میان Zoneها بر اساس Policy کنترل شود.
برای مثال، کاربران میتوانند از طریق مسیر مجاز به Web Application دسترسی داشته باشند، اما نباید امکان اتصال مستقیم به Database Server را داشته باشند. در همین حال، Application Server فقط به Database و سرویسهای پشتیبانی موردنیاز خود دسترسی خواهد داشت.
نمای ساده این ارتباطات میتواند به شکل زیر باشد:
Internet → Firewall → DMZ → Application Segment → Database Segment
این دیاگرام یک الگوی مفهومی است، نه معماری الزامی برای همه سازمانها. در طراحی واقعی ممکن است Load Balancer، Reverse Proxy، API Gateway، سامانههای احراز هویت یا چند لایه Firewall نیز وجود داشته باشند. نکته اصلی آن است که هر مسیر ارتباطی بر اساس نیاز عملیاتی تعریف شود و هیچ مسیر غیرضروری صرفاً به دلیل قرار گرفتن سیستمها در شبکه داخلی باز نماند.
CISA نیز جداسازی سرویسهای در معرض Internet از شبکه داخلی و کنترل ارتباط میان بخشهای IT و OT را از رویکردهای مهم برای محدود کردن دسترسی و کاهش ریسک مطرح میکند.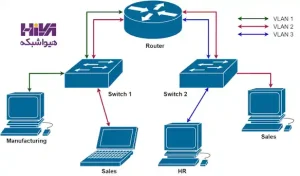
مراحل پیادهسازی Network Segmentation
پیادهسازی مؤثر بخشبندی شبکه به تعریف VLANهای جدید یا افزودن Firewall محدود نمیشود. این فرایند باید با شناخت جریانهای واقعی ارتباطی و طراحی Policyهای متناسب با نیاز سازمان انجام شود.
۱. شناسایی داراییها و جریانهای ارتباطی
در قدم اول باید مشخص شود چه سیستمها، سرویسها و منابعی در شبکه وجود دارند و برای انجام وظایف خود با چه بخشهایی ارتباط برقرار میکنند.
تهیه Inventory داراییها، بررسی Network Diagramها، تحلیل Flowهای ارتباطی و شناسایی وابستگی میان Applicationها در این مرحله اهمیت دارد. بدون این اطلاعات، احتمال مسدود شدن سرویسهای ضروری یا باز ماندن مسیرهای غیرضروری افزایش مییابد.
۲. تعریف Zoneهای امنیتی
پس از شناخت داراییها، منابع بر اساس نقش، حساسیت و نیاز عملیاتی در Zoneهای مناسب قرار میگیرند. بهتر است معیار تقسیمبندی صرفاً واحد سازمانی نباشد؛ زیرا دو سیستم متعلق به یک واحد ممکن است الزامات امنیتی متفاوتی داشته باشند.
برای مثال، سیستمهای کاربران، Serverهای عمومی، Databaseها و تجهیزات مدیریتی معمولاً نیازمند سیاستهای دسترسی متفاوتی هستند.
۳. تعریف Security Policy
در این مرحله باید ارتباطات مجاز میان Segmentها مشخص شوند. اصل مناسب این است که ارتباطات موردنیاز بهصورت مشخص مجاز باشند و سایر ارتباطات غیرضروری محدود شوند.
برای هر Rule باید هدف، مبدأ، مقصد، Port یا Protocol موردنیاز و مالک سرویس مشخص باشد. تعریف Ruleهای گسترده مانند اجازه دسترسی کامل یک Segment به Segment دیگر، میتواند بخش مهمی از مزایای امنیتی Segmentation را از بین ببرد.
۴. انتخاب نقطه Enforcement
پس از مشخص شدن Zoneها و Policyها، باید تعیین شود که کنترل ارتباطات در کدام نقطه اعمال خواهد شد. این کنترل ممکن است از طریق Firewall، ACL روی تجهیزات شبکه، کنترلهای Host-based، Security Groupهای Cloud یا راهکارهای Microsegmentation انجام شود.
انتخاب روش به محل استقرار منابع، نوع Traffic و سطح جزئیات موردنیاز بستگی دارد. در برخی معماریها، ترکیب چند روش میتواند کنترل مناسبتری ایجاد کند.
۵. آزمایش، پایش و بازبینی
پیش از اعمال کامل Policyها، باید ارتباطات ضروری آزمایش شوند و تأثیر Ruleهای جدید بر سرویسها بررسی شود. در محیطهای عملیاتی، پیادهسازی مرحلهای و استفاده از Logging میتواند به شناسایی وابستگیهای ناشناخته کمک کند.
پس از Deployment نیز Policyها باید با تغییرات زیرساخت بازبینی شوند. اضافه شدن یک Application، تغییر مسیرهای ارتباطی یا حذف یک سرویس میتواند نیازمند اصلاح قواعد Segmentation باشد.
چالشها و محدودیتهای Network Segmentation
با وجود مزایای امنیتی، بخشبندی شبکه بدون طراحی مناسب میتواند پیچیدگی عملیاتی ایجاد کند.
یکی از چالشهای اصلی، وابستگیهای ناشناخته میان سرویسهاست. بعضی Applicationها برای عملکرد صحیح به ارتباطاتی نیاز دارند که مستند نشدهاند. مسدود کردن این ارتباطات بدون بررسی میتواند باعث اختلال در سرویس شود.
چالش دیگر، افزایش تعداد Policyهاست. هرچه Segmentها و قواعد ارتباطی بیشتر شوند، مدیریت، مستندسازی و بازبینی آنها نیز اهمیت بیشتری پیدا میکند. در Microsegmentation این مسئله میتواند پیچیدهتر شود؛ زیرا قواعد در سطح Workloadها تعریف میشوند.
همچنین Segmentation جایگزین سایر کنترلهای امنیتی نیست. آسیبپذیری نرمافزارها، ضعف احراز هویت، دسترسیهای مدیریتی نامناسب و پیکربندی نادرست همچنان میتوانند ریسک ایجاد کنند. ازاینرو، بخشبندی شبکه باید بخشی از یک رویکرد دفاع چندلایه باشد، نه تنها کنترل امنیتی سازمان.
ارتباط Network Segmentation با Zero Trust
Network Segmentation میتواند یکی از اجزای معماری Zero Trust باشد، اما این دو مفهوم یکسان نیستند.
در معماری Zero Trust، صرف قرار گرفتن یک کاربر یا سیستم در شبکه داخلی به معنی قابل اعتماد بودن آن نیست. دسترسی به منابع باید بر اساس معیارهای مرتبط، از جمله هویت، مجوزها و شرایط دسترسی، ارزیابی شود. NIST در سند SP 800-207 بر این اصل تأکید میکند که اعتماد نباید صرفاً بر اساس موقعیت شبکهای یا مالکیت یک دارایی اعطا شود.
در این چارچوب، Segmentation میتواند مسیرهای ارتباطی را محدود کند و مرزهای مشخصی برای اعمال Policy فراهم آورد؛ اما بهتنهایی تمام الزامات Zero Trust را پوشش نمیدهد. برای مثال، تقسیم شبکه به چند VLAN بدون کنترل هویت و مجوز دسترسی، یک معماری کامل Zero Trust ایجاد نمیکند.
بنابراین، در سازمانهایی که به دنبال پیادهسازی Zero Trust هستند، Network Segmentation باید همراه با کنترل هویت، مدیریت دسترسی و پایش مداوم ارتباطات در نظر گرفته شود.
سؤالات متداول
آیا Network Segmentation امنیت شبکه را تضمین میکند؟
خیر. بخشبندی شبکه میتواند مسیرهای دسترسی غیرضروری را محدود و دامنه تأثیر برخی رخدادها را کاهش دهد، اما اثربخشی آن به طراحی معماری، تنظیم Policyها، نقاط Enforcement و پایش مستمر وابسته است.
آیا VLAN بهتنهایی برای Network Segmentation کافی است؟
VLAN میتواند جداسازی منطقی در Layer 2 ایجاد کند، اما برای کنترل امنیتی ارتباط میان شبکهها باید Routing و Policyهای دسترسی نیز بهدرستی مدیریت شوند. بنابراین، ایجاد VLANهای جداگانه بهتنهایی تضمینکننده امنیت کامل نیست.
تفاوت Network Segmentation و Microsegmentation چیست؟
Network Segmentation مفهوم گستردهتری برای تقسیم شبکه به بخشهای مجزا و کنترل ارتباط میان آنهاست. Microsegmentation همین رویکرد را با جزئیات بیشتر و معمولاً در سطح Workloadها یا Applicationهای مشخص اجرا میکند.
آیا برای پیادهسازی Network Segmentation به Firewall نیاز داریم؟
خیر، Firewall تنها روش ممکن نیست. بسته به معماری، میتوان از ACL، قابلیتهای تجهیزات شبکه، کنترلهای Host-based و ابزارهای امنیتی محیط Cloud نیز استفاده کرد. انتخاب روش باید با نیازهای ارتباطی و سطح کنترل موردنیاز هماهنگ باشد.
آیا Network Segmentation برای شبکههای کوچک هم کاربرد دارد؟
بله. حتی در شبکههای کوچک میتوان شبکه مهمان، تجهیزات IoT، سیستمهای کاربران و منابع حساس را از یکدیگر جدا کرد. میزان پیچیدگی پیادهسازی باید متناسب با اندازه زیرساخت و ریسکهای واقعی باشد.
جمعبندی
Network Segmentation یکی از رویکردهای مهم در طراحی معماری امنیت شبکه است که با تقسیم زیرساخت به بخشهای مجزا و کنترل ارتباط میان آنها، امکان مدیریت دقیقتر دسترسیها را فراهم میکند.
فناوریهایی مانند VLAN و Subnet میتوانند در ایجاد این جداسازی نقش داشته باشند، اما اثربخشی امنیتی آن به تعریف Security Policy، انتخاب نقاط مناسب Enforcement و محدود کردن ارتباطات غیرضروری وابسته است. در معماریهای پیشرفتهتر نیز Microsegmentation میتواند کنترل ارتباط میان Workloadها را با جزئیات بیشتری فراهم کند.
در نهایت، هدف از Network Segmentation صرفاً تقسیم شبکه به چند بخش نیست؛ بلکه باید مشخص شود هر بخش به چه منابعی نیاز دارد، چه ارتباطاتی باید مجاز باشند و چگونه میتوان از دسترسیهای غیرضروری جلوگیری کرد. پاسخ دقیق به این پرسشها، مبنای طراحی یک معماری بخشبندیشده و قابل مدیریت خواهد بود.
هیچ دیدگاهی نوشته نشده است.