تفاوت فایروال
با پیچیدهتر شدن زیرساختهای شبکه و افزایش تعداد Serverها، سرویسها و Workloadهای مختلف، Firewall به یکی از اجزای اصلی معماری امنیت شبکه تبدیل شده است. با این حال، Firewallها الزاماً به یک شکل پیادهسازی نمیشوند و یکی از تفاوتهای مهم میان آنها، به مدل Deployment و نحوه قرارگیری آنها در Infrastructure مربوط میشود.
Hardware Firewall و Software Firewall دو مدل متداول برای Deployment یک Firewall هستند که هرکدام میتوانند در Architectureهای متفاوت مورد استفاده قرار گیرند. تفاوت این دو مدل فقط به فیزیکی یا نرمافزاری بودن آنها محدود نمیشود؛ عواملی مانند محل استقرار، دامنه کنترل، نحوه اعمال Security Policy و نوع Infrastructure نیز در انتخاب میان آنها نقش دارند.
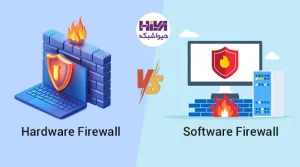
تفاوت فایروال
در این مقاله، تفاوت فایروال های Hardware و Software را از منظر Architecture، نحوه Deployment و سناریوهای استفاده بررسی میکنیم تا مشخص شود هر مدل در چه شرایطی میتواند انتخاب مناسبی باشد.
تفاوت Hardware Firewall و Software Firewall از منظر Architecture
برای فهمیدن تفاوت فایروال سخت افزاری و نرم افزاری، ابتدا باید تفاوت آنها را از نظر Deployment Model در نظر گرفت.
Hardware Firewall معمولاً بهصورت یک Appliance مستقل در زیرساخت قرار میگیرد و برای پردازش و کنترل Traffic از منابع سختافزاری اختصاصی خود استفاده میکند. این نوع Deployment معمولاً در نقاطی از Architecture انجام میشود که نیاز به کنترل متمرکز جریانهای شبکه وجود دارد؛ برای مثال در Network Edge یا میان Network Segmentهای مختلف.
در مقابل، Software Firewall بهصورت یک نرمافزار روی یک سیستم، Server یا محیط Virtualization اجرا میشود. این مدل میتواند در سناریوهای مختلفی مورد استفاده قرار گیرد؛ از کنترل Traffic یک Host یا Server مشخص گرفته تا اجرای یک Virtual Firewall در Architecture شبکه.
بنابراین، نمیتوان Hardware Firewall را بهصورت مطلق معادل Network-level Control و Software Firewall را معادل Host-level Control در نظر گرفت. مدل Deployment و محل قرارگیری در Architecture است که تفاوت فایروال را مشخص و تعیین می کند کنترل امنیتی در چه سطحی اعمال شود.
به همین دلیل، هنگام بررسی تفاوت فایروال های Hardware و Software، باید علاوه بر نوع Deployment، محل قرارگیری و هدف امنیتی آنها نیز در نظر گرفته شود.
Hardware Firewall؛ کنترل متمرکز در سطح Network
Hardware Firewall معمولاً بهعنوان یک Appliance مستقل در Architecture شبکه قرار میگیرد. این جایگاه باعث میشود Firewall بتواند بهعنوان یک نقطه کنترل متمرکز برای Traffic میان شبکه داخلی، Internet و در برخی معماریها Network Segmentهای مختلف عمل کند.
یکی از مهمترین مزیتهای این مدل، امکان مدیریت متمرکز Security Policy است. در یک سازمان ممکن است چند VLAN، چند Subnet، مجموعهای از Serverها و تعداد زیادی User وجود داشته باشد. در چنین شرایطی، قرار گرفتن یک Firewall در نقطه مناسب از Network میتواند امکان کنترل متمرکز Inbound و Outbound Traffic و همچنین برخی ارتباطات میان Segmentها را فراهم کند.
بسته به مدل Firewall، قابلیتهایی مانند NAT، VPN، Routing، Segmentation و کنترل دسترسی میان Networkها نیز میتوانند در همین Architecture پیادهسازی شوند.
برای مثال، فرض کنید تمام ارتباطات Internet یک سازمان از یک نقطه مشخص عبور میکند. در این حالت میتوان Policyهای مربوط به دسترسی Internet، ارتباط با سرویسهای خارجی، VPN و بخشی از ارتباطات بین Network Segmentها را در یک نقطه مرکزی تعریف و مدیریت کرد.
در این سناریو، Hardware Firewall بیشتر بهعنوان یک Centralized Control Point در Architecture شبکه عمل میکند؛ هرچند محل و نوع کنترل آن همچنان به طراحی Infrastructure بستگی دارد.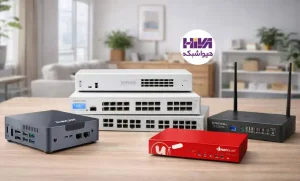
Software Firewall؛ انعطافپذیری در Deployment
در Software Firewall، قابلیتهای Firewall در قالب Software ارائه میشوند و میتوانند روی یک Server، Host یا محیط Virtualization اجرا شوند. همین ویژگی باعث میشود Deployment این مدل نسبت به یک Appliance مستقل، انعطاف بیشتری داشته باشد.
یکی از سناریوهای رایج، استفاده از Software Firewall برای ایجاد کنترل نزدیک به یک Host، Server یا Workload مشخص است. برای مثال، ممکن است لازم باشد Policyهای خاصی روی ترافیک یک Server اعمال شود یا دسترسیهای آن سیستم به بخشهای مختلف Network محدود شود. در چنین شرایطی، Software Firewall میتواند کنترل را به سیستم موردنظر نزدیکتر کند.
در محیطهای Virtualization نیز Software Firewall میتواند بهصورت Virtual Appliance در Architecture قرار گیرد و بدون نیاز به یک تجهیز فیزیکی مستقل، نقش Firewall را ایفا کند.
محصولاتی مانند Kerio Control نمونهای از راهکارهای Software-based Firewall هستند که میتوانند در سناریوهای مختلف برای کنترل و مدیریت Traffic مورد استفاده قرار گیرند.
بنابراین، مهمترین ویژگی Software Firewall را باید در انعطافپذیری Deployment و امکان قرار دادن Firewall در نقطهای متناسب با Architecture جستوجو کرد، نه صرفاً در این موضوع که Firewall بهصورت Software اجرا میشود.
Hardware Firewall و Software Firewall؛ مقایسه در یک نگاه
برای بررسی دقیقتر تفاوت این دو مدل، میتوان مهمترین ویژگیهای آنها را در جدول زیر مقایسه کرد:
| معیار | Hardware Firewall | Software Firewall |
|---|---|---|
| مدل Deployment | Appliance مستقل | Software یا Virtual Appliance |
| منابع پردازشی | معمولاً منابع اختصاصی | وابسته به محیط اجرا |
| محل استقرار | بر اساس Architecture شبکه | بر اساس Architecture و نیاز Deployment |
| دامنه کنترل | بسته به محل استقرار و طراحی | بسته به محل استقرار و طراحی |
| انعطافپذیری Deployment | معمولاً محدودتر | معمولاً بیشتر |
| سناریوهای رایج | Network Edge و کنترل متمرکز | Server، Host و Virtual Environment |
این جدول نشان میدهد که تفاوت اصلی این دو مدل را نمیتوان فقط بر اساس عنوان Hardware یا Software مشخص کرد. یک Software Firewall نیز میتواند در سطح Network Deployment شود و یک Hardware Firewall نیز میتواند بخشی از یک Architecture خاص برای کنترل Segmentهای مشخص باشد.
بنابراین، محل قرارگیری Firewall در Architecture و هدفی که از Deployment آن دنبال میشود، نقش مهمی در تعیین مدل مناسب دارد.
محدودیتها و ملاحظات انتخاب Firewall
هر مدل Deployment در کنار مزایای خود، ملاحظاتی نیز دارد که باید هنگام طراحی زیرساخت در نظر گرفته شوند.
در Hardware Firewall، Architecture شبکه و نحوه قرارگیری Appliance اهمیت زیادی دارد. محل اتصال Networkها، مسیرهای Traffic، ظرفیت مورد نیاز و نحوه مدیریت Policyها باید پیش از Deployment مشخص شوند. همچنین این مدل به زیرساخت سختافزاری و طراحی فیزیکی مناسب نیاز دارد.
در Software Firewall، انعطافپذیری Deployment بیشتر است، اما منابع محیط اجرا اهمیت بیشتری پیدا میکنند. در صورتی که Firewall روی یک Server یا Host اجرا شود، منابع پردازشی و شرایط همان سیستم باید در طراحی در نظر گرفته شوند. در محیط Virtualization نیز محل قرارگیری Virtual Firewall و نحوه اتصال آن به Network باید با Architecture کلی هماهنگ باشد.
در نتیجه، انتخاب میان Hardware و Software نباید فقط بر اساس قیمت، شکل Deployment یا تصور کلی درباره عملکرد آنها انجام شود. Architecture، محل اعمال کنترل و نیاز واقعی Infrastructure باید مبنای تصمیمگیری قرار گیرند.
انتخاب Firewall بر اساس سناریوی Deployment
انتخاب میان Hardware Firewall و Software Firewall زمانی معنا پیدا میکند که Architecture و هدف امنیتی بهصورت مشخص تعریف شده باشند.
Network سازمانی با نیاز به کنترل متمرکز
در شبکههایی که تعداد زیادی User، Server و Network Segment وجود دارد و لازم است Traffic از یک نقطه مرکزی کنترل شود، Hardware Firewall میتواند گزینهای مناسب برای ایجاد یک Centralized Control Point باشد.
در این Architecture، Firewall میتواند جریانهای ورودی و خروجی و همچنین برخی ارتباطات میان Segmentها را بر اساس Security Policy کنترل کند.
حفاظت از یک Server یا Workload مشخص
زمانی که هدف، اعمال کنترل نزدیک به یک Server یا Workload مشخص باشد، Software Firewall میتواند این نیاز را بهتر با Architecture موجود هماهنگ کند.
در چنین سناریویی، Policyهای امنیتی میتوانند مستقیماً برای سیستم موردنظر تعریف شوند و کنترل از سطح کلی Network به سطح Host یا Workload نزدیکتر شود.
محیطهای Virtualization
در Infrastructureهایی که بخش قابل توجهی از Serverها و Workloadها بهصورت Virtual اجرا میشوند، Software Firewall یا Virtual Firewall میتواند انعطاف بیشتری در Deployment ایجاد کند.
در این مدل، Firewall میتواند در Architecture مجازی قرار گیرد و متناسب با نحوه طراحی Network، Traffic موردنظر را کنترل کند.
Architectureهای چندلایه
در برخی زیرساختها، هدف فقط کنترل Traffic در Network Edge نیست و لازم است کنترلهای امنیتی در چند نقطه از Architecture اعمال شوند. در چنین شرایطی میتوان Hardware Firewall و Software Firewall را در کنار یکدیگر مورد استفاده قرار داد.
آیا Hardware Firewall و Software Firewall رقیب یکدیگر هستند؟
الزاماً نه.
Hardware Firewall و Software Firewall را نباید همیشه بهعنوان دو گزینه جایگزین یکدیگر در نظر گرفت. این دو مدل میتوانند در بخشهای متفاوتی از یک Architecture قرار بگیرند و هرکدام وظیفه مشخصی را بر عهده داشته باشند.
برای مثال، میتوان Hardware Firewall را در مرز شبکه برای کنترل Traffic ورودی و خروجی قرار داد و در کنار آن، Software Firewall را روی برخی Serverها یا Workloadها برای اعمال Policy در سطح Host مورد استفاده قرار داد.
یک نمونه ساده از چنین Architectureای میتواند به شکل زیر باشد:
Internet → Hardware Firewall → Internal Network → Server → Software Firewall
در این مدل، هر Firewall در یک نقطه متفاوت از Architecture قرار دارد و هدف از استفاده همزمان آنها، ایجاد کنترل در سطوح مختلف است.
این رویکرد با مفهوم Defense in Depth نیز همراستا است؛ یعنی امنیت به یک نقطه کنترل واحد وابسته نباشد و در صورت نیاز، چند لایه امنیتی در بخشهای مختلف Infrastructure ایجاد شود.
البته استفاده از چند کنترل امنیتی باید بر اساس نیاز واقعی Architecture انجام شود، زیرا Deployment بدون طراحی مناسب میتواند پیچیدگی عملیاتی و مدیریتی ایجاد کند.
سوالات متداول
آیا Hardware Firewall از Software Firewall امنتر است؟
امنیت یک Firewall فقط به Hardware یا Software بودن آن وابسته نیست. Architecture، نحوه Deployment، Security Policy، Configuration و قابلیتهای امنیتی Firewall نیز در سطح حفاظت نقش دارند.
آیا میتوان Hardware Firewall و Software Firewall را همزمان استفاده کرد؟
بله. در برخی Architectureها میتوان Hardware Firewall را برای کنترل Traffic در سطح Network و Software Firewall را برای کنترل در سطح Host یا Workload مورد استفاده قرار داد.
آیا Software Firewall برای Server مناسب است؟
بله. در سناریوهایی که نیاز به اعمال Policy نزدیک به یک Server یا Workload مشخص وجود دارد، Software Firewall میتواند یکی از گزینههای قابل بررسی باشد.
آیا Software Firewall در محیط Virtualization قابل استفاده است؟
بله. Software Firewall میتواند در قالب Virtual Appliance در محیط Virtualization Deployment شود و متناسب با Architecture شبکه، نقش Firewall را ایفا کند.
جمعبندی
تفاوت فایروالهای Hardware و Software را نمیتوان تنها با این تعریف که یکی یک Appliance فیزیکی و دیگری یک Software است توضیح داد. این دو در درجه اول، دو مدل متفاوت برای Deployment Firewall هستند و تفاوت عملی آنها به نحوه قرارگیری در Architecture، محل اعمال کنترل و منابع مورد استفاده بستگی دارد.
Hardware Firewall معمولاً بهصورت یک Appliance مستقل و با منابع اختصاصی Deployment میشود و در بسیاری از Architectureها برای ایجاد کنترل متمرکز در سطح Network مورد استفاده قرار میگیرد. Software Firewall نیز امکان Deployment روی Server، Host یا محیط Virtualization را فراهم میکند و میتواند بسته به Architecture، کنترل را به یک سیستم یا Workload مشخص نزدیک کند.
به همین دلیل، این دو مدل الزاماً رقیب یکدیگر نیستند و در برخی Architectureها حتی میتوانند در کنار یکدیگر مورد استفاده قرار گیرند.
در نهایت، هنگام انتخاب Firewall بهتر است بهجای پرسیدن اینکه Hardware Firewall بهتر است یا Software Firewall؟ ابتدا مشخص کنیم:
Firewall قرار است چه چیزی را کنترل کند، در کدام نقطه از Architecture قرار بگیرد و چه سطحی از کنترل امنیتی مورد نیاز است؟
هیچ دیدگاهی نوشته نشده است.